
Moduuli 4 · 4.1
WHOIS ja RDAP: näin haet verkkotunnuksen tiedot
Moduuli 4: WHOIS, RDAP ja tietosuoja · Lukuaika: 9 minuuttia
Tavoite: Tämän oppitunnin jälkeen osaat hakea verkkotunnuksen WHOIS- ja RDAP-palvelusta, lukea tärkeimmät kentät ja selittää, miksi .nl-tunnukselle ei näy vanhenemispäivää.
Keskeiset käsitteet: WHOIS (portti 43), RDAP (JSON https:n kautta), välittäjä (registrar), jälleenmyyjä (reseller), rekisteröintipäivä, viimeksi muutettu, vanhenemispäivä, nimipalvelimet, DNSSEC (delegationSigned), WHOIS-työkalu
Kaksi tapaa hakea verkkotunnuksen tiedot
Jokaisesta rekisteristä (registry) voit tarkistaa, mitä verkkotunnuksesta on kirjattu. Siihen on kaksi järjestelmää.
WHOIS on vanha järjestelmä internetin alkuajoilta. Kysyt tietoa portin 43 kautta tai rekisterin verkkosivulla, ja saat vastaukseksi pätkän tekstiä. Haittapuoli: jokainen rekisteri käyttää omaa muotoaan. Yhdessä kentän nimi on "Registrar", toisessa "Sponsoring Registrar". Ihminen pärjää sen kanssa, mutta ohjelmille se on hankalaa.
RDAP (Registration Data Access Protocol) on WHOISin seuraaja. Kysyt tietoa tavallisen https-yhteyden kautta, aivan kuten verkkosivulla, ja vastaus tulee vakiomuodossa: JSON. Siksi mikä tahansa ohjelma pystyy lukemaan sen. RDAP on virallinen internetstandardi (RFC 9082 kyselyille, RFC 9083 vastauksille). Erillinen määrittely (RFC 9224) kertoo, miten löydät kunkin päätteen oikean RDAP-palvelimen.
.com-päätteelle ja muille gTLD-päätteille RDAP on ollut virallinen lähde 28. tammikuuta 2025 lähtien. gTLD-päätteiden rekisterien ja välittäjien ei enää tarvitse tarjota vanhaa WHOISia, vaikka poikkeuksiakin on, kuten .com. Maatunnukset tekevät omat valintansa. SIDN tarjoaa .nl-päätteelle molemmat: Whois- ja RDAP-palvelun. Muilla rekistereillä, kuten .de-, .eu- ja .be-päätteiden rekistereillä, ei ole (tilanne marraskuussa 2026) julkista RDAP-palvelua. Niiden kohdalla käytät WHOISia tai rekisterin sivuston hakutoimintoa.
WHOIS ja RDAP näyttävät sen, mitä rekisterissä on. Sen, mitä DNS todellisuudessa vastaa, näet DNS-kyselyllä. DNS-kurssi selittää eron lyhyesti (oppitunti 1.3).
Kentät, joihin törmäät
Tässä ovat tärkeimmät kentät. Nimet vaihtelevat rekisteristä toiseen, mutta merkitys on kaikkialla sama.
| Kenttä | Mitä se kertoo |
|---|---|
| Verkkotunnus | Nimi sellaisena kuin rekisteri sen tuntee |
| Tila | Onko nimi aktiivinen, lukittu, poistettu vai siirron alla (oppitunti 4.3) |
| Välittäjä | Yritys, jonka kautta nimi on rekisteröity; .nl-tunnuksilla mahdollinen jälleenmyyjä (reseller) näkyy erikseen |
| Rekisteröintipäivä | Milloin nimi on rekisteröity |
| Viimeksi muutettu | Milloin rekisteröintiin on viimeksi tehty jokin muutos |
| Vanhenemispäivä | Mihin asti rekisteröinti on voimassa rekisterissä (ei kaikilla päätteillä) |
| Nimipalvelimet | Nimipalvelimet, joihin rekisteri ohjaa |
| DNSSEC | Onko rekisterissä DS-tietue |
| Yhteystiedot | Haltija ja yhteyshenkilöt, siltä osin kuin tiedot ovat julkisia (oppitunti 4.2) |
RDAP:ssa päivämäärät ovat events-luettelossa: "registration", "last changed" ja, jos rekisteri sen julkaisee, "expiration". Välittäjä näkyy entity-kohteena, jonka rooli on "registrar". DNSSECin näet secureDNS-lohkosta: jos delegationSigned on true, verkkotunnus on suojattu DNSSECillä ja rekisterissä on DS-tietue. Mikä DNSSEC on, kerrotaan DNS-kurssilla (oppitunti 8.1).
Hyvin yksinkertaistettu RDAP-vastaus näyttää tältä:
{
  "ldhName": "example.com",
  "status": ["client transfer prohibited"],
  "events": [
    {"eventAction": "registration", "eventDate": "..."},
    {"eventAction": "expiration", "eventDate": "..."}
  ],
  "nameservers": [{"ldhName": "ns1.example.net"}],
  "secureDNS": {"delegationSigned": true}
}
.nl-päätteen erityispiirteet
Hollantilaisessa .nl-päätteessä muutama asia toimii toisin kuin ehkä odotat.
- Ei vanhenemispäivää. SIDN:n Whois ja RDAP eivät näytä vanhenemispäivää, vain rekisteröintipäivän ja viimeisimmän muutoksen päivän. Rekisteröinnin kestosta ja laskutuksen ajankohdasta sovit välittäjäsi kanssa. .com-tunnuksilla Verisignin RDAP näyttää vanhenemispäivän.
- Tilat hollanniksi. .nl-Whoisissa näet hollanninkielisiä tiloja, kuten Actief, Inactief ja In quarantaine. SIDN:n RDAP:ssa lukee "active" ja joskus "locked".
- Lukolla on eri nimi. .com-tunnuksella siirtolukko näkyy muodossa "client transfer prohibited". .nl-tunnuksen siirto tehdään siirtokoodilla (verhuiscode), ja ylimääräisen lukon nimi on .nl Control: rekisteritason lukko (registry lock), jota haet välittäjäsi kautta. SIDN:n RDAP:ssa joillakin nimillä näkyy tila "locked", esimerkiksi itse sidn.nl-tunnuksella. Se viittaa tällaiseen ylimääräiseen lukkoon (oppitunnit 4.3 ja 7.1).
- DNSSEC kyllä vai ei. .nl-Whois kertoo sen suoraan: DNSSEC kyllä tai ei (yes tai no).
Mistä tiedot haetaan?
- Rekisterin RDAP-sivu. .nl-päätteellä se on rdap.sidn.nl: lisää nimi osoitteeseen /domain/-osan perään. .com-päätteen RDAP on Verisignillä. Selain näyttää silloin JSONin. Sen lukeminen vaatii hieman totuttelua, mutta kaikki tiedot ovat siinä.
- lookup.icann.org. Täältä voit hakea RDAP:n kautta minkä tahansa päätteen, jolla on RDAP. Palvelu etsii itse oikean palvelimen.
- Välittäjäsi WHOIS-työkalu. Se toimii usein vanhan WHOISin (portti 43) kautta ja näyttää vastauksen tekstinä.
Sudenkuoppa: yleinen WHOIS-sivusto näyttää joskus vanhoja tai puutteellisia tietoja tai välittäjän tiedot rekisterin tietojen sijaan. Jos olet epävarma, tarkista tiedot suoraan rekisteristä.
Käytännössä: näin se toimii WebOkéssa
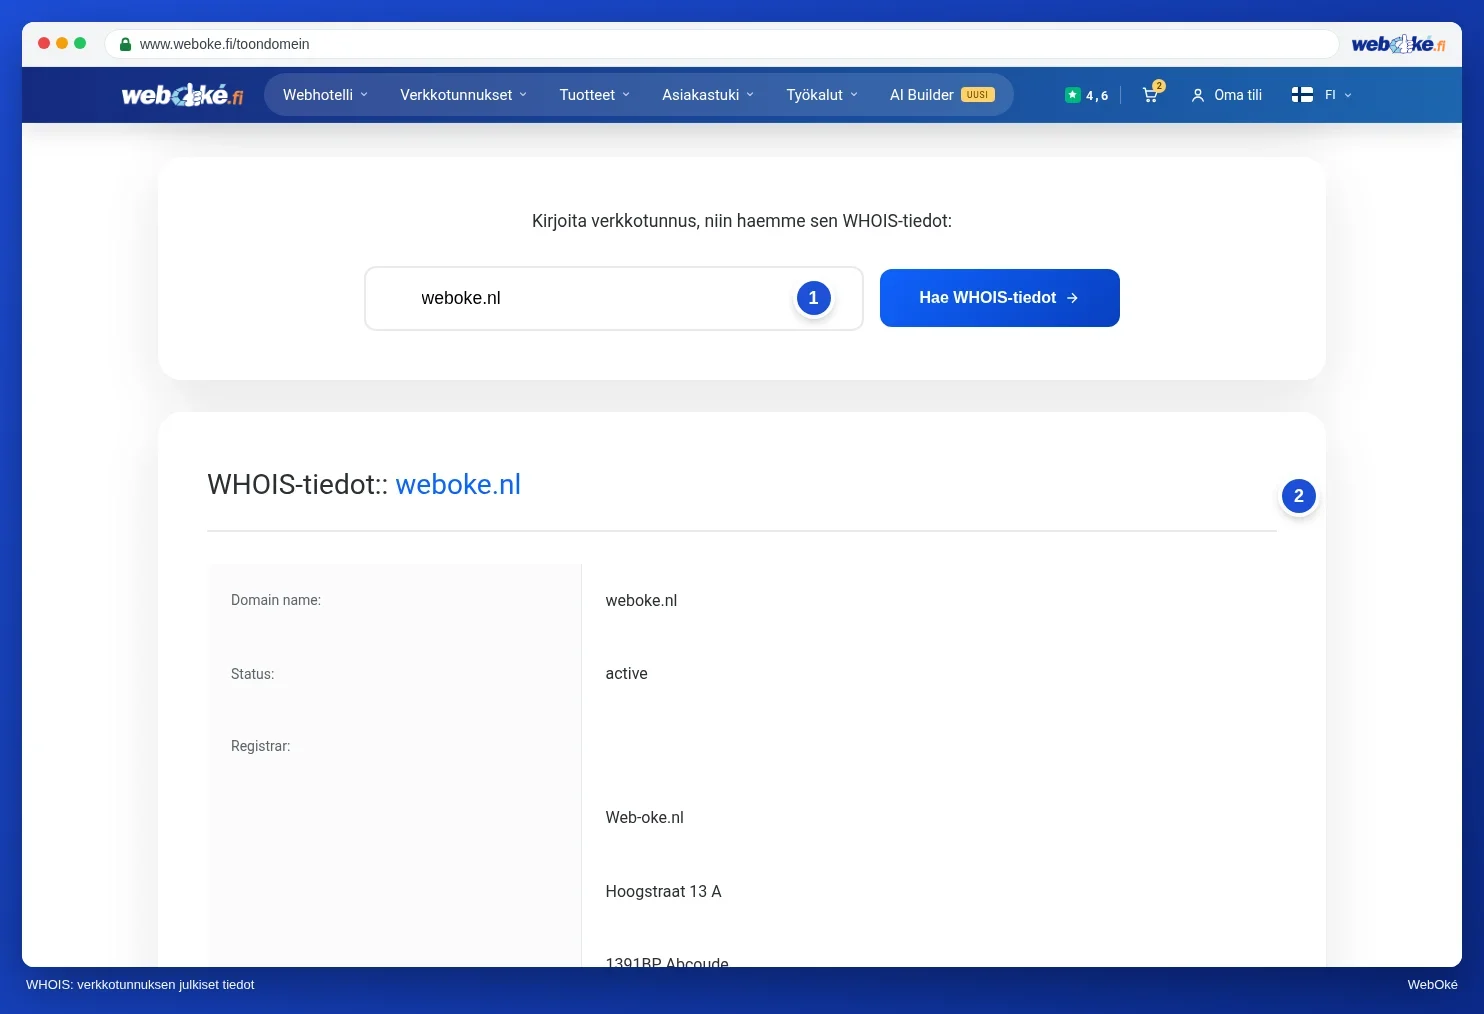
Osoitteessa https://www.weboke.fi/toondomein on WHOIS lookup ("Katso, kenen verkkotunnus on"). Kirjoitat verkkotunnuksen ja näet rekisterin vastauksen, jossa on muun muassa tila, välittäjä ja nimipalvelimet. Työkalu käyttää WHOISia portin 43 kautta, joten se toimii myös päätteillä, joilla ei ole julkista RDAP:ta. Löydät sen verkkosivuston Työkalut-valikosta. Muilla välittäjillä se toimii samaan tapaan: lähes jokaisella välittäjällä on WHOIS-haku.
Yhteenveto
- WHOIS on vanha tekstipohjainen järjestelmä (portti 43), RDAP sen seuraaja, joka antaa vakiomuotoisia JSON-vastauksia https:n kautta.
- gTLD-päätteillä RDAP on ollut virallinen lähde 28. tammikuuta 2025 lähtien; .nl-päätteellä on molemmat, .de-, .eu- ja .be-päätteillä ei ole julkista RDAP:ta.
- Tärkeitä kenttiä: tila, välittäjä, päivämäärät, nimipalvelimet ja DNSSEC (secureDNS, delegationSigned).
- .nl-tunnukselle ei näy vanhenemispäivää; ylimääräinen lukko on siellä nimeltään .nl Control, ja SIDN:n RDAP:ssa näkyy silloin "locked".
Tietovisa (quiz)
Tehtävä
Tehtävä A4.1: Verkkotunnuksesi RDAP:ssa. Hae oma verkkotunnuksesi. Jos päätteelläsi on RDAP (kuten .nl tai .com), avaa rekisterin RDAP-sivu. Jos sillä ei ole (kuten .de, .eu tai .be), käytä WHOIS-työkalua osoitteessa https://www.weboke.fi/toondomein tai rekisterisi hakua. Tarkista kaksi asiaa: onko verkkotunnuksella siirtolukko (.com-tunnuksella "client transfer prohibited", .nl-tunnuksella "locked"), ja onko DNSSEC käytössä (delegationSigned RDAP:ssa, DNSSEC yes .nl-Whoisissa)?
Täytä lomakkeeseen:
- Verkkotunnus: oma verkkotunnuksesi (esimerkkitunnuksia, kuten example.com, ei hyväksytä).
- Lukko: kyllä tai ei.
- DNSSEC: kyllä tai ei.
Ohjelma hakee rekisterin RDAP-tiedot ja tarkistaa, onko verkkotunnuksellesi DS-tietue rekisterissä. Näet välittäjän, tilakoodit, päivämäärät ja nimipalvelimet. Tulos on vihreä, jos vastauksesi sekä lukosta että DNSSECistä on oikein. Jos jokin vastaus on väärin, näet kyseisen kohdan kohdalla vihjeen ja voit yrittää uudelleen. Jos päätteelläsi ei ole julkista RDAP:ta, näet siitä ilmoituksen, eikä lukkoa koskevaa kysymystä lasketa mukaan; DNSSEC tarkistetaan silti. Mitään ei muuteta eikä tallenneta.