
Osa 2 · 2.4
ERR_SSL ja muut varmennevirheet selaimessa
Näyttääkö selain verkkosivustosi sijaan ilmoituksen suojatusta yhteydestä? Silloin https ei toimi oikein tälle osoitteelle. WebOké antaa jokaiselle verkkotunnukselle ilmaisen Let's Encrypt -varmenteen, joka uusiutuu automaattisesti, mutta vain jos verkkotunnuksesi osoittaa palvelimellemme.
Tältä ilmoitus näyttää
| Ilmoitus selaimessa | Mitä se yleensä tarkoittaa? |
|---|---|
| NET::ERR_CERT_COMMON_NAME_INVALID tai varmenne, joka on myönnetty palvelimen nimelle (kuten linux2023.webawere.nl) | Avaamasi nimi ei ole varmenteessa. Esimerkiksi www, aliverkkotunnus tai verkkotunnusosoitin, jolla ei ole omaa varmennetta. |
| NET::ERR_CERT_DATE_INVALID, varmenne vanhentunut | Varmennetta ei uusittu ajoissa, koska Let's Encrypt ei pystynyt tarkistamaan verkkotunnustasi. |
| ERR_SSL_PROTOCOL_ERROR tai muu ilmoitus, jossa on ERR_SSL | Tähän osoitteeseen ei muodostu kunnollista suojattua yhteyttä. Usein syynä on, että nimelle ei ole vielä varmennetta tai että verkkotunnus osoittaa toiselle palvelimelle. |
| Ei turvallinen, vaikka varmenne toimii | Sekasisältö (mixed content): sivu lataa vielä osia http://-osoitteen kautta. Katso Ei lukkoa tai "ei turvallinen": sekasisällön korjaaminen. |
Syyt meidän palvelussamme
- Verkkotunnuksesi ei osoita (vielä) meille, esimerkiksi heti siirron jälkeen. Tarkista myös AAAA-tietue (IPv6): jos se osoittaa vielä toiselle palvelimelle, tarkistus epäonnistuu.
- Käytät Cloudflaren välityspalvelinta (oranssi pilvi).
- Käytössä on CAA-tietue, jossa ei ole letsencrypt.org-merkintää.
- Sääntö .htaccess-tiedostossa, lisäosa tai suojattu kansio estää kansion /.well-known/acme-challenge/.
- Olet joskus ladannut oman varmenteen, joka on nyt vanhentunut.
Näin korjaat ongelman
- Tarkista Verkkotunnuksen terveys -työkalulla, osoittaako verkkotunnuksesi meille.
- Avaa DirectAdminissa SSL/TLS Certificates. Katso alhaalta kohdasta Failed HTTP checks, minkä nimien tarkistus epäonnistuu.
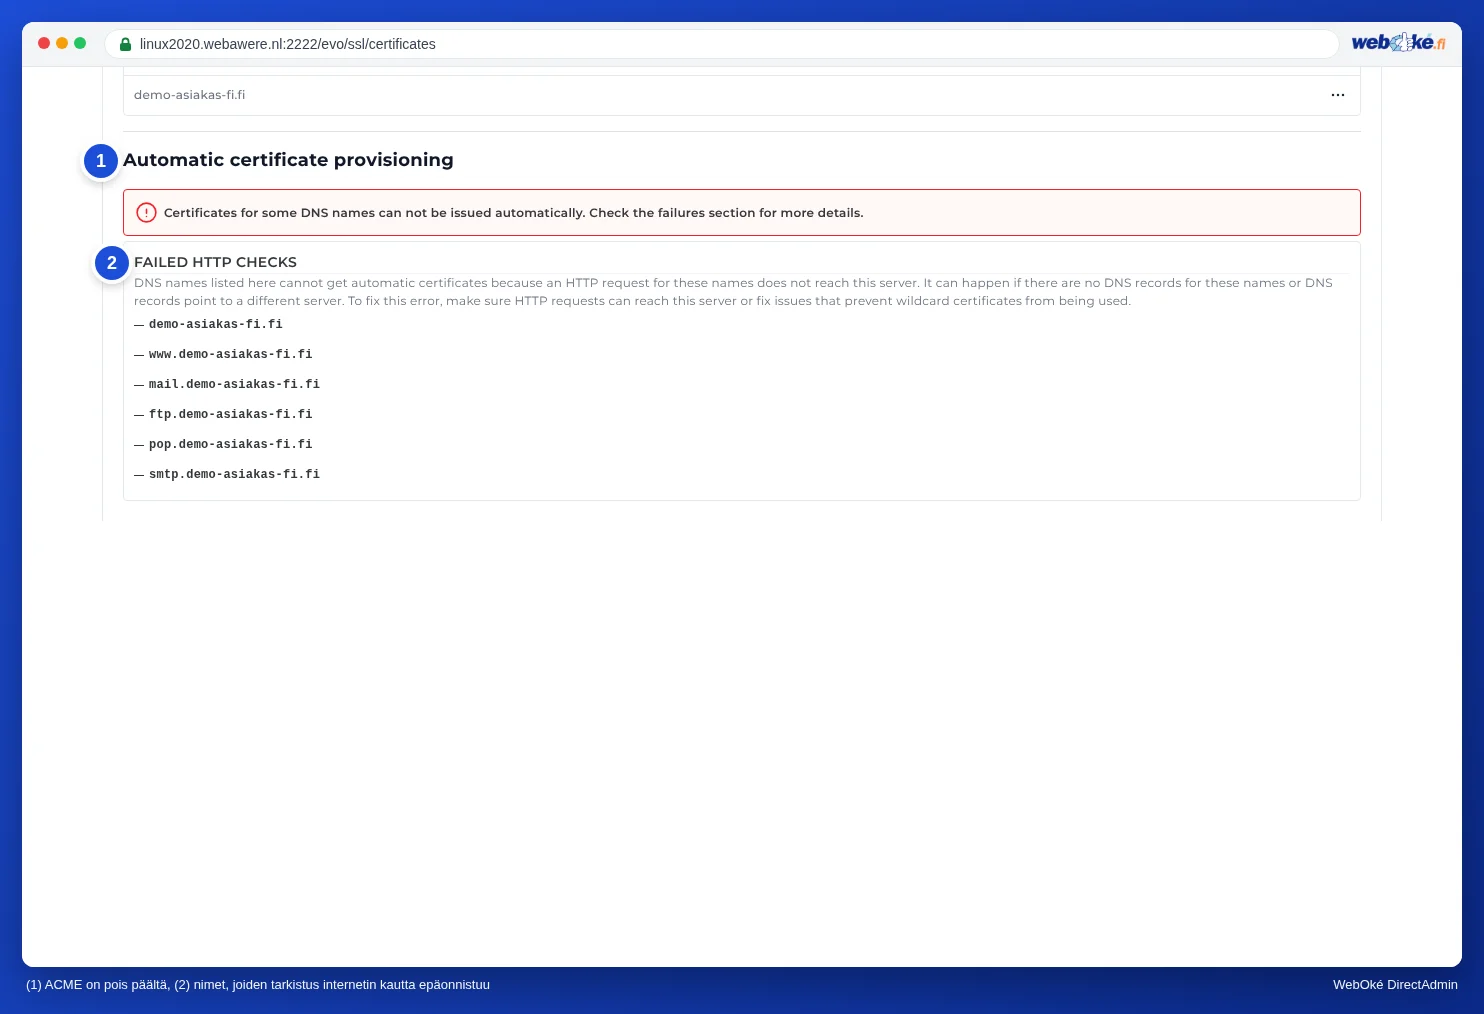
(1) ACME on pois päältä, (2) nimet, joiden tarkistus epäonnistuu - Korjaa syy: korjaa DNS- tai AAAA-tietue, poista Cloudflaren välityspalvelin väliaikaisesti käytöstä, täydennä CAA-tietuetta tai poista .well-known-kansion esto.
- Napsauta sen jälkeen kohdassa Automatic certificate provisioning painiketta Provision now. Älä napsauta yhä uudelleen: monen epäonnistuneen yrityksen jälkeen Let's Encrypt estää verkkotunnuksesi tunnista vuorokauteen.
- Onko https-uudelleenohjaus päällä, vaikka varmennetta ei vielä ole? Poista se käytöstä siihen asti.
Huomaa: Näyttääkö selain varmennevirheen ilman painiketta, jolla voit jatkaa silti? Silloin selain on tallentanut HSTS:n sivustollesi. Tätä ilmoitusta ei voi ohittaa: hanki ensin toimiva varmenne.
Milloin otat yhteyttä?
Osoittaako verkkotunnuksesi meille, onko kohta Failed HTTP checks tyhjä ja näkyykö ilmoitus silti? Ota silloin yhteyttä.
Kysy ensin Oma WebOkén tekoälyavustajalta tai tee tukipyyntö kohdassa Tukikeskus ja sitten Lähetä tukipyyntö. Liitä mukaan:
- verkkotunnuksesi
- kuvakaappaus selaimen ilmoituksesta
- mitä kohdassa Failed HTTP checks lukee
Älä koskaan lähetä salasanaasi.
Tarkempi ohje: SSL-varmenteen aktivointi, uusiminen ja ongelmien ratkaisu ja Let's Encrypt ei onnistu: syyt ja ratkaisut.