
Moduuli 2 · 2.3
Liitteiden avaaminen turvallisesti
Moduuli 2: Viestien lukeminen · Lukuaika: 9 minuuttia
Oppimistavoite: Tämän oppitunnin jälkeen tiedät, miten liite on mukana sähköpostissa, mitkä tiedostotyypit ovat vaarallisia ja miksi, miten tiedostonimi luetaan ja mitä teet, kun epäilet.
Keskeiset käsitteet: MIME, liite, base64, tiedostopääte, suoritettava tiedosto, makro, html-liite, kaksoispääte, esikatselu selaimessa, toinen yhteyskanava
Miten liite on mukana sähköpostissa
Teknisesti sähköposti on pelkkää tekstiä. Silti sillä voi lähettää valokuvia, pdf-tiedostoja ja laskentataulukoita. Se onnistuu MIME-standardin ansiosta: se on sopimus siitä, miten viesti jaetaan osiin. Liitteellinen viesti koostuu vähintään kahdesta osasta: viestin tekstistä ja tiedostosta. Jokaisella osalla on omat otsikkorivinsä, esimerkiksi:
Content-Type: application/pdf; name="offerte-bruidsboeket.pdf"
Content-Disposition: attachment; filename="offerte-bruidsboeket.pdf"
Content-Transfer-Encoding: base64

JVBERi0xLjcKJcfsj6IKNSAwIG9iago8PC9MZW5ndGggNiAwIFIvRmlsdGVy
...
Itse tiedosto on muunnettu tekstiksi base64-koodauksella: aina 3 tavusta tulee 4 merkkiä. Siksi liite kasvaa matkalla noin kolmanneksen. Siitä lisää oppitunnilla 3.3. Valitsemalla Lisää > Näytä lähdekoodi näet tämän itse missä tahansa liitteellisessä viestissä.
Tärkein oivallus: tiedoston nimen ja tiedostotyypin (Content-Type) valitsee lähettäjä. Kukaan ei matkalla tarkista, onko tiedosto nimeltä "factuur.pdf" todella pdf. Nimi on vain tarra, ei todiste.
Miksi jotkin tiedostot ovat vaarallisia
Tiedosto on vaarallinen, jos se voi tehdä jotain tietokoneellasi heti, kun avaat sen. Valokuva tai tavallinen pdf näyttää sinulle jotain. Ohjelma suorittaa komentoja. Ero näkyy tiedostopäätteessä: nimen viimeisen pisteen jälkeisissä kirjaimissa. Tietokone valitsee niiden perusteella, millä ohjelmalla tiedosto avataan.
Avaa seuraavat tyypit vain, jos todella odotat niitä ja olet tarkistanut lähettäjän toista yhteyskanavaa pitkin:
- Suoritettavat tiedostot ja komentosarjat: .exe, .scr, .bat, .cmd, .js, .vbs, .hta. Nämä ovat ohjelmia tai komentoja. Avaaminen tarkoittaa käynnistämistä. Tavallinen asiakas, toimittaja tai pankki ei koskaan lähetä tällaista sähköpostilla.
- Pikakuvakkeet ja levykuvat: .lnk, .iso, .img. Tiedosto .lnk voi käynnistää komennon. Tiedoston .iso tai .img Windows avaa ylimääräisenä levynä, ja sen sisällä on usein taas ohjelma tai pikakuvake. Hyökkääjät käyttävät tätä pakkausta virustorjunnan kiertämiseen.
- Office-tiedostot, joissa on makroja: .docm, .xlsm ja vastaavat. Makro on pieni ohjelma asiakirjan sisällä. Office yleensä estää internetistä tulleiden tiedostojen makrot, mutta hyökkäyksen tarkoitus on saada sinut ottamaan ne silti käyttöön. Jos asiakirja pyytää valitsemaan "Ota sisältö käyttöön" tai "Ota muokkaus käyttöön", jotta tekstin näkisi, se on hälytysmerkki.
- Html-liitteet: .html tai .htm. Selain avaa ne verkkosivuna. Usein kyse on väärennetystä kirjautumissivusta, esimerkiksi webmailin tai Microsoftin, ja oma osoitteesi on valmiiksi täytettynä. Kaikki, mitä kirjoitat, menee hyökkääjälle. Koska tiedosto on omalla tietokoneellasi, osoiterivillä ei näy epäilyttävää verkko-osoitetta.
- Salasanalla suojatut zip-tiedostot, joiden salasana on itse viestissä. Virustorjunta ei näe salatun arkiston sisään. Juuri siksi hyökkääjät tekevät näin. Tavallinen zip ilman salasanaa ei ole välttämättä epäilyttävä, mutta katso, mitä sen sisällä on, ennen kuin avaat mitään.
Entä pdf? Pdf on yleensä turvallinen katsoa, varsinkin selaimessa. Vaara on sen sisällössä: painikkeessa "Näytä lasku" tai QR-koodissa, joka vie väärennetylle kirjautumissivulle. Suhtaudu pdf:n linkkiin yhtä kriittisesti kuin viestin linkkiin (oppitunti 2.4).
Lue nimi oikealta vasemmalle
Windows piilottaa oletuksena tunnettujen tiedostotyyppien päätteet. Tiedosto, jonka nimi on
offerte-bruidsboeket.pdf.exenäkyy silloin muodossa "offerte-bruidsboeket.pdf". Windowsille merkitsee vain viimeinen pääte: tämä on ohjelma. Kuvakekaan ei kerro mitään, sillä ohjelmalle voi antaa minkä tahansa kuvakkeen, myös pdf:n kuvakkeen.
Webmail näyttää nimen sellaisena kuin se on viestissä, kaikkine päätteineen. Lue nimi siksi webmailissa ennen kuin lataat mitään. Jos nimi on liian pitkä ja katkeaa, katso kohta filename valikosta Lisää > Näytä lähdekoodi. Aloita oikealta: mitä viimeisen pisteen jälkeen lukee? Huomaa myös pitkät nimet, joissa on paljon välilyöntejä ennen oikeaa päätettä, sekä nimet kuten "Factuur_2026_pdf.zip": niissä lukee "pdf", mutta ne ovat zip-tiedostoja.
Vinkki Windowsiin: ota Resurssienhallinnan Näytä-valikosta tiedostotunnisteet käyttöön. Silloin näet aina oikean päätteen.
Katsoa vai ladata?
Kun napsautat webmailissa liitteen nimeä, webmail avaa sen uuteen ikkunaan, jos selaimesi pystyy näyttämään kyseisen tiedostotyypin, kuten pdf:n tai valokuvan. Se on turvallisin tapa katsoa: selain näyttää tiedoston omassa suojatussa ympäristössään eikä käynnistä ohjelmaa tietokoneellasi.
Jos lataat liitteen ja avaat sen tietokoneeltasi, se avautuu päätteeseen liittyvällä ohjelmalla: Wordilla, Excelillä tai .exe-tiedoston kohdalla tiedosto itse. Siinä on riski. Lataa siis vain se, mitä tarvitset ja odotat.
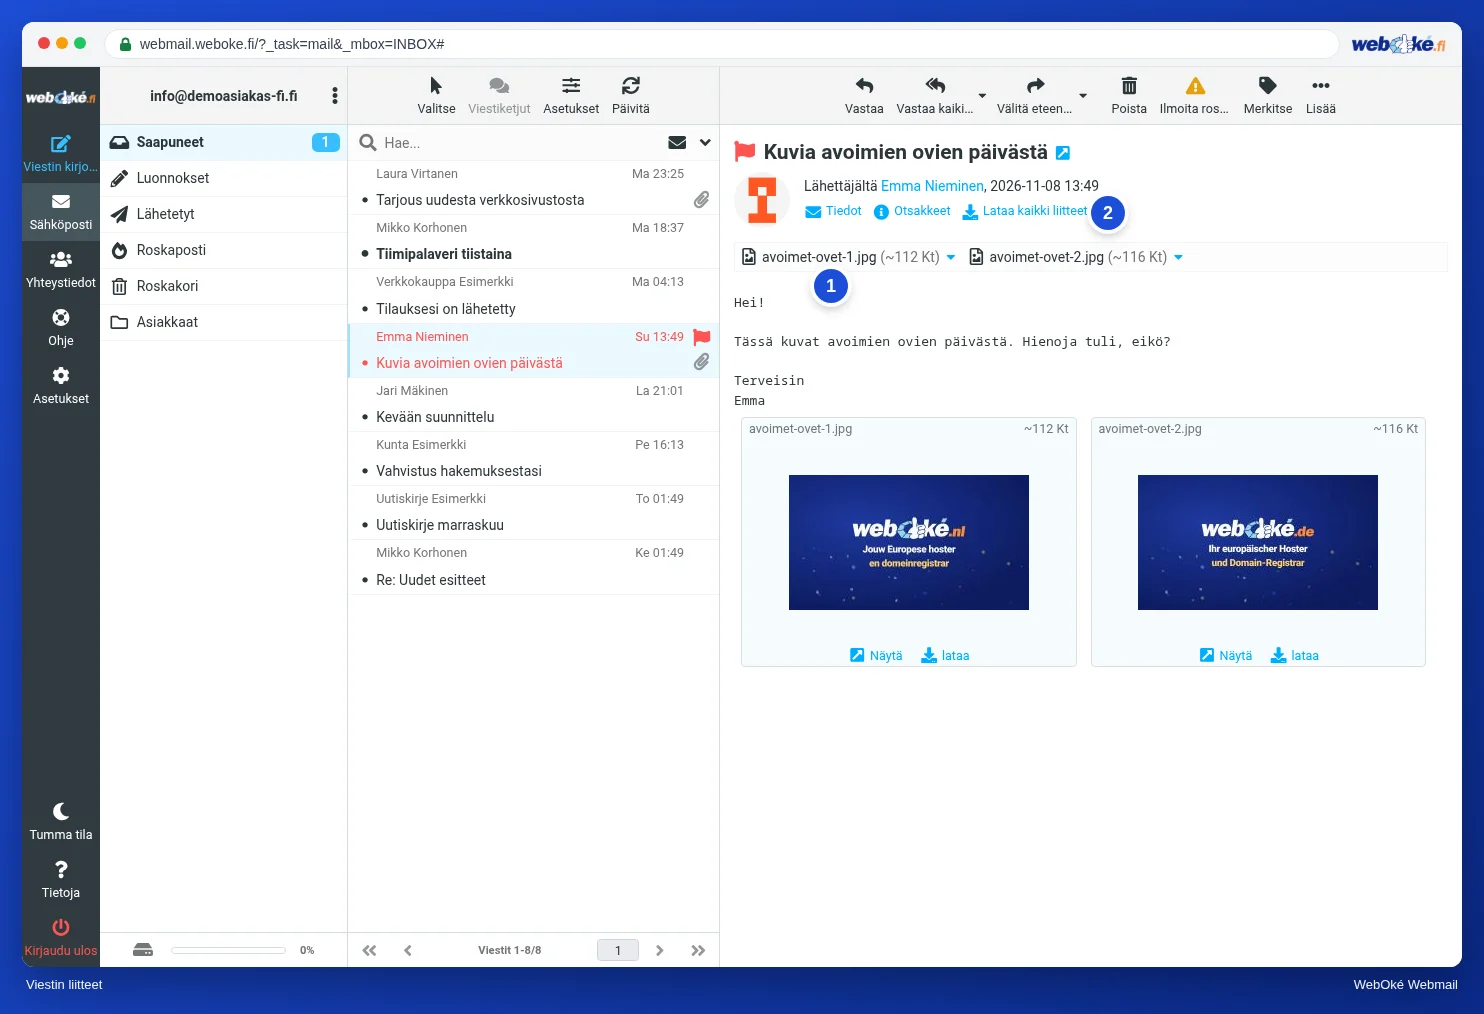
Kuvassa on viesti, jossa on liitteenä kaksi valokuvaa, sekä linkki Lataa kaikki liitteet. Linkistä saat yhden zip-tiedoston, jossa ovat kaikki liitteet. Kätevää, mutta samalla lataat myös liitteet, joita et ole katsonut.
Luottamus riippuu tilanteesta
Liitteen turvallisuus ei riipu vain tiedostotyypistä. Myös tilanne ratkaisee. Kysy itseltäsi kolme kysymystä:
- Odotanko tätä? Sanne pyysi Ahmedilta kuvaa mekosta, joten Ahmedin lähettämä .jpg on silloin looginen. Odottamaton "lasku" yritykseltä, jolta hän ei ole koskaan ostanut mitään, ei ole.
- Sopiiko tiedosto tarinaan? Tarjous on pdf. Tarjous .html-, .iso- tai salasanallisena zip-tiedostona ei sovi kuvaan.
- Onko lähettäjä oikea? Katso osoitetta ja verkkotunnusta (oppitunti 2.2). Mutta huomaa: myös oikean lähettäjän tili voi olla murrettu. Jos Daanin postilaatikko on kaapattu, vaarallinen liite tulee aivan tavallisesti osoitteesta daan@example.com, usein vastauksena olemassa olevaan keskusteluun.
Jos epäilet, kysy toista yhteyskanavaa pitkin: soita lähettäjälle numeroon, joka sinulla jo oli, tai lähetä uusi viesti (ei vastauksena epäilyttävään viestiin). Oikea lähettäjä ei pidä sitä outona.
Avasitko silti jotain, mikä ei ollut kunnossa? Irrota tietokone verkosta, vaihda salasanasi toiselta laitteelta ja hanki apua. Kurssi Turvallisesti verkossa kertoo tämän vaihe vaiheelta.
Käytännössä: näin se toimii webmailissa
Webmailissa liitteet näkyvät viestin tekstin yläpuolella. Napsauta nimeä katsoaksesi liitettä; nimen vieressä olevasta nuolesta voit valita muun muassa lataamisen. Lataa kaikki liitteet antaa yhden zip-tiedoston. Roundcube-opas kuvaa painikkeet kohdassa Liitteiden avaaminen ja tallentaminen. Muissa webmaileissa, kuten Gmailissa tai Outlook.comissa, tämä toimii samaan tapaan: niissäkin voit ensin katsoa liitettä selaimessa ennen kuin lataat sen.
Yhteenveto
- Liite on osa viestiä (MIME), ja se on koodattu tekstiksi base64:llä; nimen ja tyypin valitsee lähettäjä itse.
- Vaarallisia ovat ohjelmat ja komentosarjat, pikakuvakkeet ja levykuvat, makrolliset Office-tiedostot, html-liitteet sekä salasanalla suojatut zip-tiedostot.
- Lue tiedostonimi oikealta vasemmalle; vain viimeinen pääte merkitsee, eikä kuvake todista mitään.
- Katsominen selaimessa on turvallisempaa kuin lataaminen ja avaaminen.
- Jos epäilet, tarkista asia toista yhteyskanavaa pitkin; tutunkin lähettäjän tili voi olla murrettu.
Tietovisa (quiz)
Tehtävä
Tehtävä A2.3: Mihin liitteisiin et luota? Materiaali bijlagen-1.txt on tämän tehtävän alla: kymmenen numeroitua liitettä, joista jokaisessa on lähettäjä ja tilanne, jossa viesti saapui. Arvioi jokainen liite tämän oppitunnin kolmella kysymyksellä (odotanko tätä, sopiiko tiedosto tarinaan, onko lähettäjä oikea) ja sillä, mitä tiedät päätteistä. Täytä niiden liitteiden numerot, joita et avaa. Ohjelma vertaa valintojasi vastausavaimeen ja näyttää jokaisen liitteen kohdalla, oliko valintasi oikea, sekä perustelun.
Lue lisää
Kun webmailin vaiheita kuvataan, ne koskevat WebOkén webmailia; muissa webmaileissa toiminta on samankaltaista.
- Roundcube Webmail 3.2: Liitteiden avaaminen ja tallentaminen
- Ilmainen kurssi: Turvallisesti verkossa yrittäjille 1.2: Tietojenkalastelu, toimitusjohtajahuijaus ja laskutushuijaus
- Ilmainen kurssi: Turvallisesti verkossa yrittäjille 3.5: Klikkasit: mitä nyt?
- Sähköpostilaatikko kaapattu tai roskopostia osoitteestasi: näin siivoat tilanteen
- RFC 2045, MIME osa 1, sisältää base64:n (englanniksi): https://www.rfc-editor.org/rfc/rfc2045