
Moduuli 2 · 2.4
Tietojenkalastelun tunnistaminen webmailissa
Moduuli 2: Viestien lukeminen · Lukuaika: 10 minuuttia
Oppimistavoite: Tämän oppitunnin jälkeen tunnistat tietojenkalasteluviestin tuntomerkit, osaat tarkistaa webmailissa, minne linkki ja vastaus oikeasti menevät, ja tiedät, mitä teet epäilyttävälle viestille ja mitä teet, jos ehdit jo klikata.
Keskeiset käsitteet: tietojenkalastelu, linkkiteksti, todellinen linkki, verkkotunnus, aliverkkotunnus, lookalike-verkkotunnus, Vastaus osoitteeseen, varoitus epäilyttävistä osoitteista, Ilmoita roskapostiksi, toinen kanava
Mitä tietojenkalastelu on
Tietojenkalastelu (phishing) on viesti, joka yrittää houkutella sinut tekemään jotain lähettäjän hyväksi: kirjautumaan väärennetylle sivulle, maksamaan, avaamaan liitteen tai lähettämään tietoja. Englanninkielinen sana tulee sanasta fishing: hyökkääjä heittää siiman ja odottaa, kuka nappaa.
Useimmiten tietojenkalastelu ei kohdistu tietokoneeseesi vaan sinuun. Viestissä ei usein ole virusta. Viesti haluaa vain, että teet itse jotain. Siksi virustorjunnasta on vain vähän apua, mutta temppujen tunteminen auttaa.
Vakioainekset
Lähes jokainen tietojenkalasteluviesti käyttää yhtä tai useampaa näistä keinoista:
- Kiire: "24 tunnin kuluessa", "vielä tänään", "viimeinen muistutus". Kiireinen tarkistaa vähemmän.
- Uhka: postilaatikkosi suljetaan, verkkotunnuksesi vanhenee, sinulla on maksamaton lasku tai pakettisi palautetaan.
- Palkkio tai uteliaisuus: palautus, jaettu asiakirja, ääniviesti.
- Painike tai linkki sivulle, joka näyttää pankkisi, palveluntarjoajasi tai webmailisi sivulta.
- Lähettäjä tai verkkotunnus, joka on melkein oikea.
- Poikkeava vastausosoite, jolloin vastauksesi päätyy huijarille.
Viesti, jossa on kiire ja linkki kirjautumissivulle, ansaitsee aina toisen silmäyksen, vaikka se näyttäisi siistiltä. Hyvässä tietojenkalastelussa ei enää ole kirjoitusvirheitä.
Linkkiteksti ja todellinen linkki
Viestissä näkyvä teksti ja osoite, johon linkki vie, ovat kaksi eri asiaa. Viestin lähdekoodissa se näyttää tältä:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.fi
</a>
Näet tekstin https://webmail.weboke.fi, mutta päädyt aivan toiseen osoitteeseen. Tietokoneella tarkistat sen näin: vie hiiren osoitin linkin tai painikkeen päälle klikkaamatta. Selainikkunan alareunaan ilmestyy todellinen osoite. Puhelimessa tai tabletissa paina linkkiä pitkään, niin saat valikon, jonka yläpuolella näkyy osoite. Älä valitse sen jälkeen avaamista.
Verkko-osoitteen lukeminen
Todellinen osoite pitää myös osata lukea oikein. Katso kohtaa, joka on https://:n ja seuraavan kauttaviivan välissä. Lue se oikealta vasemmalle: pääte (.nl, .com, .example) ja sitä edeltävä sana muodostavat yhdessä verkkotunnuksen. Se on ratkaiseva osa.
https://webmail.weboke.fi/: verkkotunnus on weboke.nl. Sen edessä oleva webmail tekee siitä aliverkkotunnuksen, ja sen voi luoda vain weboke.nl-verkkotunnuksen omistaja.https://login.weboke.nl.account-check.example/inloggen: verkkotunnus on account-check.example. Kaikki sen edessä ("login.weboke.nl") on aliverkkotunnus, jonka hyökkääjä on valinnut itse. Tämä on tunnetuin temppu.https://weboke-beveiliging.example/: lookalike-verkkotunnus. Siinä on tuttu nimi, mutta se on eri verkkotunnus, jonka kuka tahansa voi rekisteröidä.https://www.example.com@account-check.example/: kaikki @-merkkiä edeltävä ohitetaan, ja päädyt osoitteeseen account-check.example.
On myös verkkotunnuksia, joissa käytetään kirjaintemppuja: numero 0 kirjaimen o tilalla, rn m:n tilalla tai toisen aakkoston kirjaimia, jotka näyttävät samalta. Jos et huomaa eroa paljaalla silmällä, salasanojen hallintaohjelma auttaa: se täyttää salasanasi vain oikeassa verkkotunnuksessa (oppitunti 1.3).
Lähettäjä ja Vastaus osoitteeseen
Oppitunnilla 2.2 näit, että näyttönimi ei todista mitään ja että Vastaus osoitteeseen -kentässä voi olla oma osoitteensa. Tietojenkalastelussa nämä kaksi esiintyvät usein yhdessä. Viesti on olevinaan lähettäjältä "WebOké Support", osoite on support@weboke-beveiliging.example ja Vastaus osoitteeseen osoittaa ilmaiseen sähköpostiosoitteeseen. Tai viesti tulee johtajasi oikeasta osoitteesta, mutta Vastaus osoitteeseen osoittaa toiseen verkkotunnukseen. Jälkimmäistä näkee usein toimitusjohtajahuijauksessa (CEO-huijaus): "kiireellinen maksu", jota johtaja muka pyytää kesken kokouksen.
Webmail auttaa hieman. Jos lähettäjän osoitteessa on merkkejä, jotka näyttävät tavallisilta kirjaimilta mutta eivät ole sitä, webmail näyttää viestin yläpuolella varoituksen siitä, että viestissä on sähköpostiosoitteita, joihin ei ehkä voi luottaa. Jos näet tämän ilmoituksen, pidä viestiä epäilyttävänä. Jos et näe sitä, se ei kerro mitään: useimmat tietojenkalasteluviestit käyttävät yksinkertaisesti eri verkkotunnusta.
Muista myös oppitunnilta 2.2: viesti, joka läpäisee SPF-, DKIM- ja DMARC-tarkistukset, voi silti olla tietojenkalastelua. Hyökkääjä käyttää silloin omaa, oikeaa verkkotunnustaan.
Mitä teet epäilyttävälle viestille
- Älä klikkaa, älä vastaa äläkä avaa liitettä. Älä edes "vain vilkaise".
- Mene sivustolle itse. Koskeeko viesti pankkiasi, palveluntarjoajaasi tai pakettia? Avaa sivusto tai sovellus niin kuin aina, kirjanmerkin kautta tai kirjoittamalla osoite itse. Jos siellä ei ole mitään, viesti oli väärennös.
- Soita, jos olet epävarma, numeroon, joka sinulla oli jo, äläkä viestissä olevaan numeroon.
- Ilmoita viestistä. WebOkén webmailissa valitse Ilmoita roskapostiksi: viesti menee WebOkén roskapostitiimille ja Roskaposti-kansioosi. Jos viesti koskee pankkiasi, välitä se myös pankin ilmoitusosoitteeseen. Voit ilmoittaa tietojenkalastelusta myös Kyberturvallisuuskeskukselle (https://www.kyberturvallisuuskeskus.fi/) ja poliisille.
- Varoita työtovereita, jos viesti lähti useammalle organisaatiosi henkilölle.
Klikkasitko tai kirjauduitko silti?
Se voi sattua kenelle tahansa. Nopea toiminta ratkaisee eniten.
- Vaihda salasanasi heti laitteelta, johon luotat, ja myös kaikkialla muualla, missä käytit samaa salasanaa.
- Ota kaksivaiheinen tunnistautuminen käyttöön (oppitunti 8.1).
- Tarkista postilaatikostasi jäljet. Postilaatikkoon päässeet hyökkääjät tekevät usein suodattimen, joka ohjaa postin uudelleen tai piilottaa sen, tai he muuttavat identiteettisi Vastaus osoitteeseen -kenttää. Katso kohdista Asetukset > Suodattimet, Asetukset > Identiteetit ja Lomavastaaja, onko siellä jotain, mitä et ole itse tehnyt.
- Annoitko maksutietoja? Soita heti pankkiisi.
- Lähettääkö postilaatikkosi yhtäkkiä roskapostia? Ilmoita siitä palveluntarjoajallesi.
Käytännössä: näin se toimii webmailissa
Webmailissa viet hiiren linkin päälle nähdäksesi todellisen osoitteen selaimen alareunassa. Kohdasta Tiedot näet lähettäjän osoitteen, ja viestin kirjoitusnäkymässä näet, minne vastaus menee. Ilmoita roskapostiksi -painike on viestin yläpuolella.
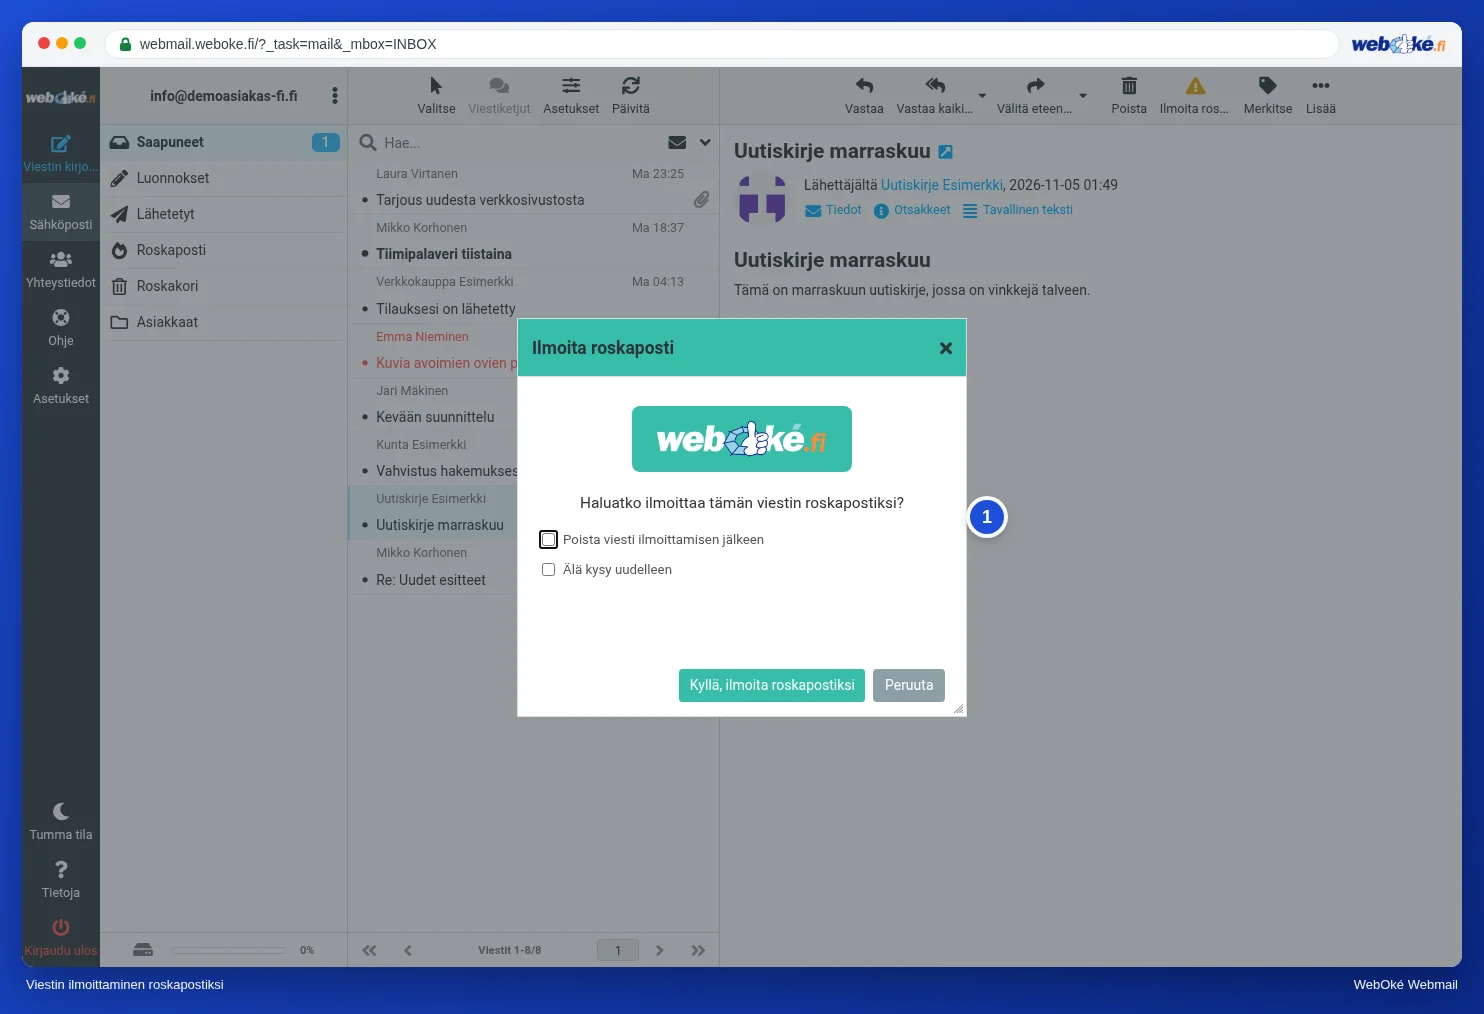
Kuvassa näkyy ikkuna, joka avautuu, kun klikkaat Ilmoita roskapostiksi. Roundcube-käyttöopas kuvaa sen kohdassa, jossa käsitellään roskapostista ilmoittamista Ilmoita roskapostiksi -painikkeella. Muissa webmaileissa, kuten Gmailissa tai Outlook.comissa, se toimii samaan tapaan: siellä painikkeen nimi on esimerkiksi Ilmoita tietojenkalastelusta tai Ilmoita.
Yhteenveto
- Tietojenkalastelu käyttää kiirettä, uhkaa, linkkiä väärennetylle sivulle ja lähettäjää, joka on melkein oikea.
- Linkkiteksti ja todellinen linkki eroavat toisistaan: vie hiiri päälle tai paina pitkään puhelimessa.
- Lue verkkotunnus oikealta vasemmalle. Kaiken sen edessä olevan valitsee verkkotunnuksen omistaja itse.
- Toiseen verkkotunnukseen osoittava Vastaus osoitteeseen ja varoitus epäilyttävistä osoitteista ovat varoitusmerkkejä. Läpäisty DMARC-tarkistus ei todista mitään luotettavuudesta.
- Älä klikkaa, mene sivustolle itse ja ilmoita. Jos klikkasit: vaihda salasana ja käy läpi suodattimesi ja identiteettisi.
Tietovisa (quiz)
Tehtävä
Tehtävä A2.4: Epäilyttävän viestin erittely. Aineisto phishing-1.eml on tämän tehtävän alla. Avaa se tekstinä (esimerkiksi Muistiossa tai TextEditissä, ei sähköpostiohjelmassa) ja etsi otsikkorivit From ja Reply-To sekä sisällössä olevan painikkeen takana oleva osoite (href). Täytä: todellinen lähettäjän verkkotunnus, verkkotunnus, johon painike oikeasti vie, Vastaus osoitteeseen -kentän verkkotunnus, ja valitse, luotatko viestiin. Ohjelma vertaa vastauksiasi vastausavaimeen ja näyttää jokaisen kysymyksen kohdalla, mistä kohdasta tiedostoa olisit löytänyt vastauksen.
Lue lisää
Webmailin vaiheet koskevat WebOkén webmailia. Muissa webmaileissa se toimii samaan tapaan.
- Roundcube Webmail 11.2: Roskapostin ilmoittaminen Ilmoita roskapostiksi -painikkeella
- Onko tämä viesti todella WebOkélta? Tunnista tietojenkalasteluviestit ja käytä tarjouskoodi
- Tunnista phishing: näin luet linkin ja lähettäjän tiedot
- Sähköpostilaatikko kaapattu tai roskopostia osoitteestasi: näin siivoat tilanteen
- Ilmainen kurssi: Turvallisesti verkossa yrittäjille 1.2: Tietojenkalastelu, toimitusjohtajahuijaus ja laskutushuijaus
- Ilmainen kurssi: Turvallisesti verkossa yrittäjille 3.2: Verkkotunnusten ja linkkien lukeminen
- Ilmainen kurssi: Turvallisesti verkossa yrittäjille 3.5: Klikkasit: mitä nyt?